En bref. Un audit ne vaut que par ce qu’il change. Trop d’audits produisent des constats vagues, des réponses génériques et des actions qui corrigent l’effet sans toucher la cause, si bien que les mêmes écarts reviennent l’année suivante. Cet article rappelle les règles du métier fixées par ISO 19011, explique ce qu’un audit de certification peut et ne peut pas faire, et montre, à partir de constats réels anonymisés, comment passer d’une preuve à un constat utile, puis à une action qui tient.
Huit fiches, une seule histoire
Fin d’un audit de certification combiné qualité, environnement et santé-sécurité, dans une entreprise de travaux électriques. L’auditeur remet huit fiches de non-conformité. Prises une à une, elles semblent disparates : une identification des dangers incomplète, une analyse environnementale qui ignore les bureaux et les déplacements, un plan d’armoire non conforme, des piquets de terre installés sans contrôle, une consignation électrique mal appliquée, une ceinture de sécurité volontairement neutralisée dans un véhicule de chantier, une norme d’installation introuvable dans l’entreprise, une veille réglementaire jamais traduite en évaluation de conformité.
Lues ensemble, elles racontent une seule histoire : un système de management écrit, mais pas encore vécu sur les chantiers. Les documents existaient. Les contrôles, la supervision et les responsabilités qui devaient les faire vivre n’étaient pas en place.
C’est la première leçon d’un audit bien conduit : le constat individuel compte moins que le diagnostic d’ensemble qu’il permet de poser.
Ce qu’est un audit, et ce qu’il n’est pas
ISO 19011, la norme de référence pour l’audit des systèmes de management, définit l’audit comme un processus méthodique, indépendant et documenté, permettant d’obtenir des preuves objectives et de les évaluer de manière objective pour déterminer dans quelle mesure les critères d’audit sont satisfaits. Chaque mot compte :
- méthodique : un programme, un plan, un échantillonnage raisonné, pas une visite ;
- indépendant : l’auditeur n’audite pas son propre travail ;
- documenté : ce qui n’est pas écrit n’a pas été audité ;
- preuves objectives : des enregistrements, des déclarations vérifiables, des observations, pas des impressions ;
- critères : une exigence identifiée, de la norme, du contrat, de la loi ou de la procédure interne.
On distingue l’audit de première partie (interne), de seconde partie (un client audite son fournisseur) et de tierce partie (un organisme indépendant, en vue d’une certification). Les audits techniques de chantier, inspections inopinées d’un maître d’œuvre ou audits de procédé, obéissent à la même logique : comparer ce qui est fait à ce qui est exigé, sur la base de preuves.
Un audit n’est ni une inspection exhaustive, ni un conseil, ni un jugement des personnes. Il repose sur un échantillon ; il dit si le système fonctionne, pas que chaque produit est conforme.
Les sept principes d’ISO 19011
L’édition 2018 de la norme pose sept principes, qui sont autant de garde-fous :
| Principe | Ce qu’il signifie en pratique |
|---|---|
| Intégrité | Honnêteté, impartialité, compétence ; ne rien signer que l’on n’a pas vérifié |
| Présentation impartiale | Rapporter fidèlement, y compris les désaccords non résolus |
| Conscience professionnelle | Jugement fondé, prudence proportionnée aux enjeux |
| Confidentialité | Protéger les informations obtenues |
| Indépendance | Pas d’audit de ses propres activités ; objectivité préservée |
| Approche fondée sur la preuve | Des conclusions vérifiables, à partir d’un échantillon raisonné |
| Approche par les risques | Concentrer l’effort là où les enjeux sont les plus forts |
Le dernier principe, ajouté en 2018, est le plus transformateur. Un auditeur qui passe autant de temps sur la procédure d’archivage que sur la consignation électrique n’a pas compris où se situent les risques.
L’audit de certification : ce qu’il garantit
Les organismes de certification sont eux-mêmes encadrés, par ISO/IEC 17021-1 et par leur accréditation. Le cycle habituel comprend un audit initial en deux étapes, des audits de surveillance annuels et un renouvellement tous les trois ans. Une non-conformité majeure, qui met en doute la capacité du système à atteindre les résultats attendus, bloque la certification jusqu’à son traitement ; une non-conformité mineure doit faire l’objet d’un plan d’actions accepté.
Un certificat atteste qu’un système conforme à la norme existe et fonctionne, sur l’échantillon audité. Il ne garantit pas qu’aucun défaut n’existe ailleurs. C’est pourquoi les audits internes et les audits techniques ne sont pas un doublon de l’audit de certification : ils vont là où l’organisme certificateur ne va pas, plus souvent et plus profondément.
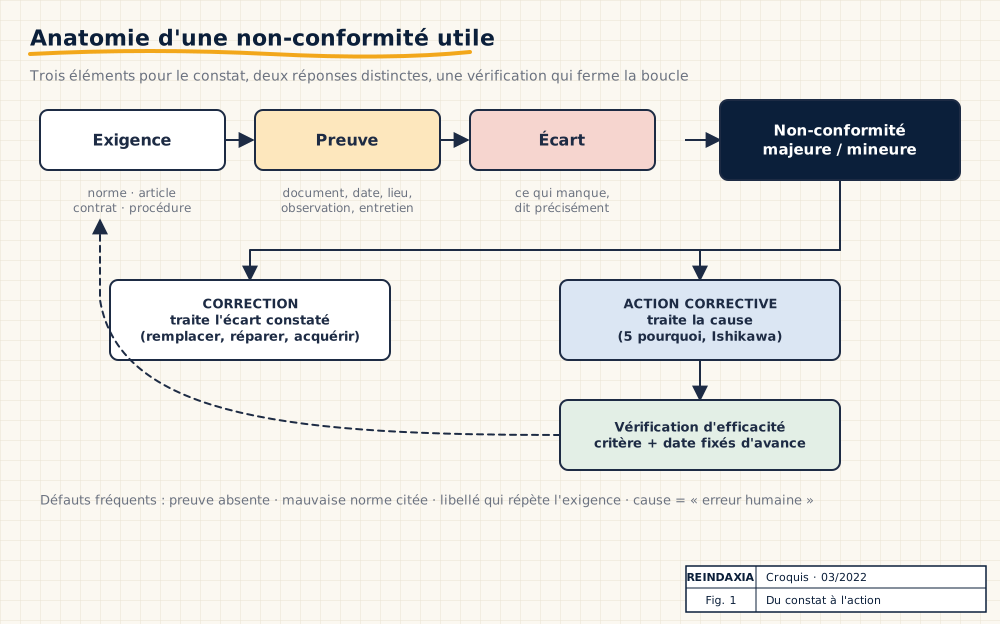 Figure 1. Les trois éléments d’un constat, les deux réponses qu’il appelle, et la vérification qui ferme la boucle.
Rédiger un constat utile
Un constat de non-conformité utile contient trois éléments, et seulement trois : l’exigence, la preuve, et l’écart entre les deux. Les fiches de notre exemple suivaient un bon modèle : rappel de l’exigence, constat factuel, libellé de l’écart, risque associé, site concerné.
Elles illustrent aussi trois défauts fréquents.
La preuve absente. Sur l’une des fiches, le champ du constat factuel contenait encore la consigne de rédaction : « mettre ici les preuves relatives au plan d’armoire non conforme ». Un constat sans preuve est contestable, et surtout inexploitable : l’organisme ne sait pas exactement ce qu’il doit corriger. La preuve doit être précise : document, révision, date, lieu, équipement, personne interrogée (par sa fonction).
La mauvaise référence. Deux fiches citaient une exigence d’ISO 14001 alors que le texte reproduit et le sujet relevaient d’ISO 9001 pour l’une, d’ISO 45001 pour l’autre. Dans un audit intégré, la confusion est facile ; elle affaiblit la crédibilité du rapport et complique le traitement. Chaque constat se rattache à la bonne norme et au bon article.
Le libellé qui répète l’exigence. « L’organisme n’a pas mis en œuvre la production dans des conditions maîtrisées » n’apprend rien à personne. Le libellé utile dit ce qui manque : « le plan d’armoire mis en œuvre n’avait pas été vérifié avant exécution, et deux points de mise à la terre ne correspondaient pas à la spécification ».
De l’écart à la cause
Une non-conformité appelle deux réponses distinctes, que la norme sépare clairement (ISO 9001, 10.2) :
- la correction, qui traite l’écart constaté : remplacer les piquets de terre, réparer la ceinture, acquérir la norme manquante ;
- l’action corrective, qui traite la cause pour éviter que l’écart ne se reproduise, ailleurs ou plus tard.
Les analyses de causes de notre exemple sont instructives. Pour la norme introuvable : aucun processus formalisé de veille normative, aucun registre des documents d’origine externe, aucun responsable désigné. Pour la consignation et la ceinture neutralisée : contrôles opérationnels insuffisants sur chantier, procédure non intégrée aux pratiques, sensibilisation insuffisante aux comportements à risque. Ces causes vont au-delà du symptôme. Elles désignent ce qui doit changer dans l’organisation.
Deux méthodes simples suffisent dans la plupart des cas : les cinq pourquoi, à condition de ne pas s’arrêter à « erreur humaine », et le diagramme d’Ishikawa, qui oblige à examiner les méthodes, les moyens, les compétences, les matières et l’environnement. Une analyse qui conclut à l’erreur d’un individu n’a généralement pas cherché assez loin : pourquoi l’erreur était-elle possible, et pourquoi n’a-t-elle pas été détectée ?
Vérifier que l’action a marché
C’est l’étape la plus souvent oubliée. La norme demande d’évaluer l’efficacité des actions correctives. Concrètement, cela veut dire définir dès la rédaction de l’action comment on saura qu’elle a fonctionné, et le vérifier à une date fixée :
| Non-conformité | Action corrective | Preuve d’efficacité attendue |
|---|---|---|
| Norme d’installation indisponible | Registre des documents externes, responsable de veille | Audit de chantier : la bonne édition est disponible et utilisée |
| Piquets de terre non contrôlés | Contrôle à réception avec fiche et critères | Fiches de réception remplies pour les livraisons suivantes |
| Consignation mal appliquée | Procédure, formation terrain, contrôle par le responsable SST | Contrôles inopinés sans écart sur trois mois |
| Dangers de chantier non identifiés | Revue de l’analyse à chaque nouveau site, retour d’expérience intégré | Analyses de risques de chantier incluant faune, climat, déplacements |
Sans cette dernière colonne, l’audit suivant retrouvera les mêmes écarts.
L’audit technique de terrain
Les audits de système de management ont leur pendant sur les chantiers et dans les usines : inspections inopinées du maître d’œuvre, audits fournisseurs, audits de procédés spéciaux comme le soudage. Sur un projet de lignes électriques, des visites inopinées du maître d’œuvre ont mis en évidence, en une journée, l’absence de vibration du béton des massifs, l’absence d’éprouvettes de contrôle et l’absence d’essais de convenance après un changement de granulats. Aucun audit documentaire n’aurait vu ces écarts : ils n’existent que sur le terrain, au moment où le travail se fait.
L’audit technique demande des auditeurs qui connaissent le métier audité. Un auditeur qui n’a jamais vu un massif coulé ou une consignation réalisée vérifiera la présence d’une procédure, pas sa pertinence. C’est l’une des raisons pour lesquelles les meilleurs programmes d’audit associent un auditeur méthode et un expert technique.
Préparer un audit, côté audité
Pour l’organisme audité, la meilleure préparation n’est pas de « préparer l’audit », mais de faire en sorte que le système fonctionne au quotidien. Quelques réflexes aident toutefois :
- connaître ses propres faiblesses, par des audits internes sincères menés quelques semaines avant ;
- s’assurer que les enregistrements existent, sont datés et retrouvables ;
- présenter les écarts déjà détectés et leur traitement plutôt que de les cacher ;
- impliquer les personnes de terrain, qui sont celles que l’auditeur interrogera.
Ce que nous retenons
Un audit utile se reconnaît à trois signes : des constats fondés sur des preuves précises, des actions qui traitent les causes, et une vérification d’efficacité qui ferme la boucle. Il demande des auditeurs formés à la méthode, compétents sur le métier audité, et suffisamment indépendants pour dire ce qu’ils voient. Il demande aussi un audité qui considère l’audit comme un regard extérieur précieux plutôt que comme une épreuve à passer.
Références
- ISO 19011:2018, Lignes directrices pour l’audit des systèmes de management.
- ISO/IEC 17021-1:2015, Évaluation de la conformité — Exigences pour les organismes procédant à l’audit et à la certification des systèmes de management.
- ISO 9001:2015, ISO 14001:2015 et ISO 45001:2018, notamment les articles 9.2 (audit interne) et 10.2 (non-conformité et action corrective).
- ISO 9000:2015, Systèmes de management de la qualité — Principes essentiels et vocabulaire.
- EN 206 et EN 13670, pour les exigences de spécification et d’exécution du béton citées dans l’exemple de terrain.
Reindaxia conduit des audits internes, fournisseurs et techniques, prépare les entreprises aux audits de certification et forme leurs auditeurs internes. Nos auditeurs ont suivi le cours ISO 9001 Lead Auditor certifié CQI et IRCA. Parlons de votre besoin.